Na Véspera da Proposta de Digital Fairness Act

Doutrina

Tudo indica que se aproxima o dia há muito esperado. A Comissão Europeia deverá apresentar a proposta de Digital Fairness Act (DFA) no dia 11 de novembro. O Digital Fairness Act será, em princípio, a grande iniciativa de Direito do Consumo deste mandato da Comissão Europeia, no seguimento da 2030 Consumer Agenda e dos compromissos de promoção da competitividade europeia e de simplificação legislativa.

Nos últimos dias, multiplicaram-se as iniciativas, os eventos[1] e os textos sobre o DFA. Há uma grande expectativa e aspirações contraditórias quanto ao conteúdo da proposta, que deverá abranger uma grande variedade de temas e diplomas.

Na véspera de conhecermos o DFA, este texto pretende, de forma sintética, relembrar as várias fases e mutações que esta iniciativa legislativa foi atravessando desde o Digital Fairness Fitness Check e realizar uma breve análise de (alguns) dos principais temas (dark patterns, dependência digital) da seguinte forma: i) problema, ii) Direito do Consumo atual, iii) o que podemos esperar do DFA.

As várias vidas do Digital Fairness Act antes de ver a luz do dia

a) Conclusões do Fitness Check

    Em outubro de 2024 foi publicado o Digital Fairness Fitness Check. Este estudo, iniciado dois anos antes, pretendia fazer o diagnóstico do Direito do Consumo Europeu para a economia digital, focando a sua análise na coesão das três diretivas centrais, a Diretiva das Práticas Comerciais Desleais (UCPD), a Diretiva das Cláusulas Abusivas e a Diretiva dos Direitos dos Consumidores, entre si e em relação ao Regulamento dos Serviços Digitais (DSA) e Regulamento dos Mercados Digitais (DMA), Regulamento da Inteligência Artificial (AI Act, recém-aprovado na altura), Regulamento Geral de Proteção de Dados (RGPD) e Diretiva dos Serviços Audiovisuais. Esta análise era especialmente necessária dado que (supostamente) os Estados-Membros já teriam transposto a Diretiva Omnibus (de Modernização do Direito do Consumo) e seria a oportunidade ideal de perceber a eficácia das medidas e apurar “o que falta” concretizar.

    Como já escrevemos neste blog, o relatório concluiu que, na generalidade, o Direito do Consumo e os restantes diplomas estavam aptos para os desafios digitais, existindo, porém, um problema transversal de falta de enforcement, algumas lacunas legais, várias obrigações repetidas/multiplicadas (especialmente em requisitos de informação e transparência), e alguma incerteza jurídica dos stakeholders quanto a diversos temas.

    Como já escrevemos aqui, assim que a Comissão tomou posse, o Comissário McGrath anunciou a preparação do DFA com base neste diagnóstico, prometendo que o DFA responderia às preocupações dos consumidores e simplificaria a carga regulatória dos operadores económicos. Ainda em 2024, o DFA começou a ser previsto potencialmente para o final de 2025. Rapidamente se percebeu que era demasiado otimismo, mas a Comissão iniciou o procedimento legislativo no verão, com a Call for Evidence.

    b) A Call for Evidence do DFA e os “gamers”

    Ora, esta Call, por coincidir com o último mês para subscrições da petição europeia “Stop Destroying Videogames”, que teve uma grande campanha online de recolha de assinaturas, acabou por ser bastante mais participada do que inicialmente se esperava. Enquanto outras Calls costumam receber entre algumas dezenas e centenas de submissões de grandes empresas, associações de defesa de consumidores, associações empresariais e setoriais e alguns académicos, a Call do DFA teve mais de 4300 participantes, graças a um grande número de particulares a partilhar as suas preocupações.  

    A Comissão precisou de bastante tempo para analisar esta participação, tendo publicado um Relatório da Consulta Pública bastante extenso em dezembro de 2025, além de prometer o DFA para o segundo trimestre de 2026 (mais tarde, a previsão passou para o terceiro e depois para o quarto trimestre). Neste relatório a Comissão fez duas coisas: i) “cortou” (analisando em separado) muitas das submissões dos “gamers”, e ii) começou a dar um grande destaque à proteção de uma secção muito específica de consumidores vulneráveis: as crianças. Várias declarações anteriores e subsequentes reforçam este entendimento, o DFA estava a ser preparado para ter uma forte componente de proteção de menores.

    O relatório destaca a perceção de que são necessárias novas normas vinculativas sobre dark patterns e sobre funcionalidades de design que favorecem a dependência digital. Entre as propostas, incluem-se a possibilidade de desativar essas funcionalidades ou de as manter desativadas por defeito. No caso dos videojogos, os contributos pedem transparência quanto aos preços em moedas virtuais e à probabilidade de obter prémios em loot boxes, bem como a possibilidade de desativar os sistemas «pay-to-progress». Os contributos incluem ainda críticas à personalização de preços e de publicidade, com propostas para permitir que os consumidores recusem facilmente essa personalização sem penalizações e para proibir a publicidade personalizada que explore vulnerabilidades. São também propostas novas normas sobre o marketing de influenciadores, em especial quanto à identificação de conteúdos pagos. O relatório destaca ainda propostas de impor requisitos de «fairness by design» nos serviços digitais, adaptar o conceito de consumidor médio à vulnerabilidade digital e inverter o ónus da prova. Por fim, na sequência da campanha “Stop Destroying Videogames”, foi proposta a manutenção do acesso dos consumidores aos produtos digitais que adquiriram, como videojogos e software, mesmo após o fim do suporte oficial.

    Nas questões mais “técnicas” relativas à simplificação legislativa, contratação automática, direito de livre resolução nos contratos celebrados em linha, publicidade com comparação de preços, a maioria dos participantes não manifestou opinião.  

    As respostas “segmentadas” de alguns dos “gamers” (cerca de 1600 ou 35,55% do total) seguiram, essencialmente, as conclusões acima, com uma clara preferência por medidas de aplicação horizontal. No entanto, estas submissões rejeitaram, de forma massiva, proibições de produtos digitais para menores e de sistemas de verificação de idade online (age verification). Nos gráficos da análise geral (as restantes 2900 respostas), estas medidas tinham já tido apenas um apoio reduzido (especialmente em comparação com os restantes resultados). Apenas 36% de 1461 respostas apoiaram a proibição, e 42% de 678 respostas apoiaram a verificação/estimativa de idade.

    Importa ressalvar que o tratamento dos dados é perfeitamente legal.

    c) O EU KIDS Act ganha vida própria e separa-se do Digital Fairness Act

    No entanto, surge uma reviravolta na primeira metade de 2026. Como já abordado noutros textos deste blog, surge um movimento à escala global para a proteção dos menores online, com inúmeras iniciativas legislativas em vários Estados, que também chega à União Europeia com bastante ímpeto, entre janeiro e maio. Portugal, Itália, França, Noruega, Grécia, Áustria, Polónia e Bélgica, entre outros, procuram proibir o acesso de menores a redes sociais, plataformas online de partilha de vídeo e outros serviços digitais, impondo requisitos de verificação de idade.

    A Comissão apercebe-se rapidamente do risco de fragmentação do mercado interno, com cada Estado a ter limites de idade diferentes (13, 14, 15, 16 anos), vários moldes para a verificação de idade, proibições de diferentes funcionalidades aditivas.

    A Comissão adotou uma Recomendação não vinculativa no final de abril. A meio de maio, a Comissão estabeleceu um Special Panel para estudar a necessidade de um regulamento. O relatório deste painel foi publicado em julho.

    Finalmente, é publicada a proposta de regulamento EU KIDS Act (EU Keeping Internet Digital Spaces Accountable and Trustworthy, Proposta COM(2026) 681 final) em setembro, acompanhada da Comunicação “An EU approach to online child safety” (COM(2026) 680 final).

    De forma resumida, pois iremos abordar este diploma num texto em breve, o EU KIDS Act essencialmente nasceu com muito material que já estava preparado para o DFA, em especial em matérias de “safety by design”.

    Esta proposta vem identificar que existem várias funcionalidades que representam riscos para a privacidade, segurança e proteção de menores. Estas funcionalidades incluem a possibilidade de realizar transmissões em direto, a comunicação “livre” com outros utilizadores, a recomendação de conteúdos com base na definição de perfis e “funcionalidades, conceções de interface ou características destinadas a, ou com suficiente probabilidade de, permitir o consumo ininterrupto de conteúdos (…) interações com o serviço (…) outros destinatários (…) ou que transmitam notificações automatizadas concebidas para incitar o utilizador a iniciar ou a retomar a utilização do serviço”. A proposta restringe o acesso dos menores de 15 anos a serviços com estas características, bem como a criação de contas nesses serviços. 

    O Capítulo III impõe uma “Obrigação geral de segurança desde a conceção” aos prestadores de serviços de redes sociais em linha, plataformas de partilha de vídeos, videojogos, AI Companions, chatbots conversacionais generalistas e lojas de aplicações informáticas. Por defeito, estes prestadores têm de bloquear funcionalidades até assegurarem que o utilizador é um adulto.

    Consoante o tipo de serviço, aplicam-se obrigações sobre “conceção viciante” (como reprodução automática e o consumo ininterrupto de conteúdos), sistemas de recomendação, configurações seguras, salvaguardas de contacto e interação, salvaguardas nas transações, entre outras.

    O EU KIDS Act e a Comunicação que acompanhou a proposta abordam a relação com o DFA, referindo que este irá complementar o EU KIDS Act. A Comunicação refere que o DFA irá colocar as crianças no centro do direito do consumo, com regras sobre práticas manipuladoras, preços, influencers e contratos digitais, além de uma revisão do Regulamento CPC, que também complementará a execução do EU KIDS Act.

    Assim, enquanto o EU KIDS Act aborda os riscos mais substantivos de design para as crianças, o DFA deverá ter normas “mais leves” para os restantes consumidores.

    Os desafios para o Digital Fairness Act

    1. Dark patterns e manipulação por interface

      Este é talvez o tema mais trabalhado de todos, com mais destaque. As correntes de opinião e doutrina multiplicam-se, até aqui no blog do Consumer Lab.

      Vamos começar pelo diagnóstico do problema: os dark patterns proliferam online, em todo o tipo de serviços digitais.

      No entanto, estas práticas (nas diferentes variações com que são designadas pela doutrina e stakeholders) já recaem sob o âmbito de aplicação da UCPD, através do conceito expansivo de prática comercial desleal e dos princípios que proíbem as práticas comerciais desleais, seja por ações ou omissões enganosas. A UCPD é de aplicação horizontal e tecnologicamente neutra, podendo resolver os problemas no mundo online. As orientações da Comissão de 2021 já abordavam esta questão.

      O problema principal? Enforcement. As normas têm tido um impacto limitado na prática, criando um clima de impunidade e, simultaneamente, de incerteza jurídica. Os conceitos abstratos da UCPD só ganham “conteúdo” pela sua aplicação aos casos concretos e prática decisória das autoridades e tribunais. O principal conceito “culpado” destes problemas era o conceito do consumidor médio e a conceito de vulnerabilidade. A UCPD atualmente já tem um longo histórico de decisões no TJUE que fornecem bastantes orientações, e casos recentes como Processo C-646/22 (Compass Banca) de novembro de 2024, já reconhecem vários entendimentos da ciência da economia comportamental, admitindo assim que o conceito de consumidor médio não pode “exclui[r] o facto de a capacidade de decisão de um sujeito poder ser alterada por condicionalismos, tais como distorções cognitivas”.

      No entanto, estas decisões demoram a produzir efeitos.

      A Diretiva Omnibus de 2019, que conferiu “dentes” maiores à UCPD com um quadro sancionatório que pode ser pesado, teve a sua transposição muito atrasada devido à COVID-19. Mesmo depois, as autoridades competentes em múltiplos Estados foram utilizando esta “nova” ferramenta a diferentes velocidades e os timings da justiça implicam uma demora maior a ver os seus efeitos.

      O DSA, aprovado em 2022, passou a incluir no artigo 25.º uma proibição de práticas de manipulação de destinatários dos serviços (dark patterns, segundo os considerandos). Foi um “remendo” de última hora incluído pelo Parlamento e Conselho para resolver a falta de enforcement da UCPD. Este artigo procura, no seu n.º 1, “destilar” todo o conteúdo substantivo da UCPD para combater as manipulações por meio de interface. Problemas: i) se o objetivo era melhor clareza, concentrar tudo num único parágrafo (com a salvaguarda de a Comissão poder adotar orientações nos termos do n.º 3), o resultado pode ser contraditório, e ii) o n.º 2 do artigo refere que este só será aplicável nos casos em que as práticas em causa não sejam abrangidas pela UCPD ou pelo RGPD. Dada a amplitude do conceito de prática comercial da UCPD, dificilmente o DSA será aplicável em relações de consumo. Este entendimento já foi confirmado em alguns casos, em que os tribunais admitiram um efeito relativo do DSA na interpretação da UCPD.

      O DSA, plenamente em vigor desde 2024 (que infelizmente também está a ser implementado a velocidades muito diferentes no terreno, Portugal só conseguiu uma lei de execução em 2026) e sua estrutura de enforcement dupla, de coordenadores ao nível dos Estados e da Comissão para os VLOP, tem assim a sua eficácia afetada. Ainda assim, a Comissão já tem processos bastante notórios no terreno, como o caso do X (Twitter) e a venda dos “blue checkmarks” como design manipulador.  

      Além da UCPD e do DSA, é ainda necessário referir o AI Act, que no artigo 5.º, n.º 1, alíneas a) e b), estabelece a proibição absoluta de práticas de sistemas de IA que utilizem técnicas subliminares que contornem a consciência de uma pessoa, técnicas manifestamente manipuladoras ou enganadoras, capazes de distorcer substancialmente o comportamento de uma pessoa, assim como a exploração de pessoas vulneráveis. Estas disposições, em vigor desde fevereiro de 2025, “bebem” dos conceitos da UCPD, assumindo um conceito expansivo de vulnerabilidade, além de um conceito mais abrangente de danos que inclui expressamente danos económicos e na saúde física e mental. Problemas: i) as proibições estão em vigor, mas a esmagadora maioria dos Estados não tem autoridades oficialmente designadas, com poderes de enforcement (como Portugal, onde a ANACOM ainda não está oficialmente habilitada) e ii) as proibições do AI Act só se aplicam se a UCPD e o DSA não se aplicarem.

      Soluções: todos pedem mais clareza no terreno, consumidores e operadores económicos. Isto pode ser alcançado de várias formas:

      – Alterar o conceito de vulnerabilidade expressamente para incluir formas de vulnerabilidade digital, explicando o que isto implica na prática;

      – Nova definição mais completa e pormenorizada de “dark patterns”;

      – Expandir a lista de práticas consideradas desleais em qualquer circunstância;

      – Dotar a Comissão da capacidade de, através de atos delegados, adicionar novas práticas a essa lista;

      – Reforçar a aplicação efetiva das normas. Aqui existem várias estratégias além de aumentar o peso das coimas, como o modelo bipolar do DSA: i) centralizado na Comissão para os maiores players em múltiplas jurisdições (como VLOPs) e descentralizado a nível dos Estados-Membros.

      Isto pode ser alcançado com mais alterações à UCPD ou, em alternativa, substituindo a diretiva por um novo regulamento que uniformize o nível de proteção dos consumidores e os deveres dos atores económicos no mercado interno.

      Safety by design e dependência digital

      Problema: como já bastante detalhado e constatado por vários estudos e instituições (entre os quais o Parlamento Europeu na sua Resolução de 2023), muitos dos serviços digitais que mais utilizamos, com destaque para as redes sociais e plataformas de partilha de vídeos, são propícios ao desenvolvimento de sintomas de dependência, graças à forma como as suas funcionalidades estão desenhadas, com feeds altamente personalizados, capazes de prender os utilizadores em sessões intermináveis, com sintomas de time-fog e dificuldades de concentração.

      Embora a maioria dos estudos se foque no impacto nas crianças e mais jovens, a realidade é que estes efeitos se fazem sentir em todas as idades, sendo também patente que existem riscos conexos quanto à manipulação efetuada pelos tipos de conteúdos na deturpação da perceção da realidade (seja na propagação de certas correntes políticas, na promoção do discurso de ódio e anticiência, entre outros).

      Atualmente, já existem no direito da União Europeia alguns instrumentos que podem impor requisitos de segurança desde a conceção e de combate à dependência digital.

      O principal diploma é o DSA, que impõe aos VLOP e VLOSE as obrigações de avaliação e mitigação de riscos sistémicos dos seus serviços (incluindo a conceção, funcionalidades, sistemas de recomendação e algorítmicos, conteúdos propagados, o sistema de moderação, sistemas de seleção e exibição de anúncios publicitários) para os direitos fundamentais, discurso cívico e processos eleitorais, saúde e segurança pública, e o bem-estar físico e mental das pessoas.

      Neste sentido, a Comissão Europeia tem aberto várias investigações e aplicado coimas: i) contra a Meta, devido ao design aditivo do Instagram e do Facebook, a 10 de julho deste ano; ii) contra a TikTok devido a design aditivo de fevereiro deste ano; iii) contra a TikTok, quanto ao efeito “rabbit hole” da página de recomendação de conteúdos, por conteúdos nocivos, em 6 de novembro de 2026;  

      Estes casos são todos recentes e infelizmente ainda demorará algum tempo até que os seus efeitos se façam sentir. Adicionalmente, estas normas só se aplicam a VLOPs e VLOSE, deixando de fora as plataformas online com menos de 45 milhões de utilizadores e os restantes tipos de serviços digitais.

      Além do DSA, destacam-se ainda:

      i. o AI Act e as suas obrigações para sistemas de IA de risco elevado;

      ii. o Regulamento Geral de Segurança dos Produtos de 2023, cujo conceito de produto também já inclui produtos digitais;

      iii. a nova Diretiva de Responsabilidade do Produtor, que também inclui um conceito mais amplo de danos e de produto, incluindo também software.

      iv. o princípio da precaução é um pilar fundamental do Direito da União Europeia, no artigo 191.º do TFUE.

        Solução: é possível constatar que tem havido uma grande evolução legislativa nesta matéria, mas as novas regras ainda não produziram os efeitos esperados, dados os prazos de transposição e as dificuldades de aplicação. Além disso, é possível observar que, embora exista uma série de normas-princípio que já podem ser aplicadas, a sua utilização no caso concreto é impossível a nível individual e bastante difícil a nível coletivo (pelas provas necessárias dos danos e não só), e ainda no início pelas autoridades.

        O DFA pode entrar nesta via, através de concretização expressa de requisitos que traduzam estes princípios na prática na lógica da UCPD, ou, em alternativa, seguindo uma abordagem mais próxima da legislação de segurança de produto (product safety), estabelecendo requisitos legais pormenorizados de “Safety by Design”, que possam ser concretizados mais a fundo por normas harmonizadas ou especificações comuns, ou ainda, habilitar a Comissão a alargar ou restringir o âmbito dessas normas por meio de atos delegados, consoante as necessidades.

        Conclusão

        Amanhã, a Comissão deverá apresentar a proposta de Digital Fairness Act. Seguir-se-á o processo legislativo, durante o qual o Parlamento Europeu e o Conselho poderão introduzir alterações.

        É impossível o documento corresponder às expectativas de todos, e certamente muitos vão sentir que há coisas que faltam e outras que têm de cair.

        Por exemplo, embora tenha havido uma grande campanha para incorporar as questões da contratação automática via agentes de IA, essa matéria pode facilmente ter ficado de fora, mas nada a impede de entrar para a versão final. O DFA pode ainda não incluir já a revisão do Regulamento CPC, necessária para os problemas de enforcement, mas esta poderá surgir posteriormente. Vamos ver… Até amanhã!


        [1] Este texto comtempla várias das reflexões do autor no evento “Consumers. Partners. Progress.” da Euroconsumers, no painel “Shapping Digital Fairness Together” de 5 de novembro, onde estive a convite da DECO PROteste e da Euroconsumers. As opiniões neste texto são apenas do autor.
        A subversão do “Consumidor Médio”, Inteligência Artificial e Deveres de Informação

        Doutrina

        Imagine-se um consumidor interessado em adquirir um qualquer bem ou serviço. O mais provável é que procure várias alternativas no mercado e recorra a uma pesquisa online. Essa pesquisa é, tradicionalmente, um processo moroso. Filtrar dezenas de resultados, muitas vezes pejados de informação incompleta, obriga a pesquisas secundárias para colmatar falhas, comparar preços, consultar avaliações, visualizar vídeos de formato “review” ou “unboxing” e, finalmente, decidir e adquirir.

        Atualmente, porém, o que se constata é que, com crescente frequência, o consumidor recorre a assistentes de IA. Escreve uma pergunta como se falasse com um amigo sobre o tema e é recebido por uma voz clara, bem estruturada, que por vezes elogia a própria decisão de adquirir um novo computador ou seguro de saúde, enaltece as vantagens de o fazer e apresenta várias sugestões disponíveis no mercado. Em si mesmo, nada disto é problemático. Utilizar um assistente de IA para sintetizar informação é útil e benéfico para o consumidor. O problema é que a arquitetura destes sistemas não é neutra. É desenhada para gerar relações de confiança, reproduzindo informação, mas também procurando saber mais sobre o utilizador, filtrando as suas recomendações em conformidade e elogiando as opções e perguntas do interlocutor ao longo do processo, tudo para auxiliar a uma decisão de consumo. E aqui surge a questão inevitável, a de como fica o consumidor garantido de que não existem vieses comerciais ou recomendações “patrocinadas”. Além dos já conhecidos serviços de pagamento a conhecidos motores de pesquisa para se destacar nos resultados, motores esses que são usados pelos chatbots para recolha de informação, as empresas têm igualmente à sua disposição serviços que se dedicam a otimizar “websites” para que sejam mais bem reconhecidos por assistentes de IA neste tipo de pesquisas. O objetivo é simples, que estes “prefiram” o seu conteúdo ao demais disponível, ou pelo menos o apresentem mais favoravelmente. São as chamadas GEO (Generative Engine Optimization), entre outras variações, umas mais focadas em otimização para LLM’s e outras especificamente para resposta direta (Answer Engine Optimization ou AEO).

        E onde se enquadram estas questões?

        No campo da legislação comunitária, o Regulamento da Inteligência Artificial tentou antecipar parte destes riscos. Fê-lo através do mecanismo do artigo 50.º, segundo o qual os sistemas de IA concebidos para interagir com pessoas devem ser desenhados de modo que o utilizador saiba que está a falar com uma máquina, ressalvando quando tal já seja óbvio para uma pessoa razoavelmente informada e atenta.

        Proíbe, ainda, através do seu artigo 5.º, sistemas que recorram a técnicas subliminares ou deliberadamente manipuladoras da capacidade de decisão de uma pessoa, que visem distorcer o seu comportamento, causando prejuízo significativo. No plano dos factos, porém, a persuasão comercial, entendida como a capacidade de levar alguém a adquirir um produto ou a escolher um produto em detrimento de outro, não é uma ação normalmente capaz de causar prejuízo significativo. É até expectável que exista algum grau de persuasão em vendas, presenciais ou à distância. O consumidor normalmente informado, razoavelmente atento e perspicaz, já o espera. Mas em interação com um chatbot, a resposta não é tão clara. A questão adensa-se quando a IA deixa de se limitar a persuadir e pode explorar o perfil comportamental e financeiro do utilizador, construído a partir das suas próprias interações, para o conduzir a uma decisão que, sem essa intervenção, talvez não tomaria. Nesse cenário, o “prejuízo significativo” deixa de ser especulativo. E a prática entra tendencialmente no perímetro da proibição expressa do art. 5.º.

        As guidelines publicadas pela Comissão Europeia em fevereiro de 2025 vieram densificar este conceito de “prejuízo significativo”, esclarecendo que o mesmo abrange danos de natureza física, psicológica, financeira e material, não sendo sequer necessária a verificação efetiva do prejuízo para acionar a proibição, bastando que este seja razoavelmente expectável. A Comissão foi ainda mais longe ao reconhecer que os prejuízos que se acumulam ao longo do tempo estão igualmente abrangidos, o que é relevante no contexto de interações com assistentes de IA, e que a proibição opera independentemente de existir intenção de causar o dano. A Comissão reconhece, também, que os sistemas de IA conversacionais podem preencher este critério, sempre que exerçam influência manipuladora ou enganosa ou explorem vulnerabilidades. A questão que se aborda ora não é meramente teórica, pois num contexto em que um chatbot dispõe de informação suficiente para personalizar a interação e condicionar decisões de consumo, aferir se o prejuízo é ou não “significativo” passa a exigir uma avaliação casuística que estas orientações procuram, precisamente, balizar.

        Estas ferramentas são desenhadas para gerar relações de confiança com o utilizador. Dependendo do grau e extensão da interação, dispõem de informação privilegiada sobre o mesmo, nomeadamente preferências, padrões de consumo, idade, género, rendimento, entre outros dados. A resposta gerada, se enviesada comercialmente, já não será uma resposta puramente comercial de um qualquer guião de vendas, identificável como tal. Será algo familiar e reconhecível, preparado à medida. Isto levanta questões importantes do ponto de vista da informação de que a IA dispõe para orientar uma decisão de consumo. E há um ponto que merece destaque, o de que, quanto maior o grau de personalização, menos sentido faz aferir a conduta pelo padrão do “consumidor médio”. A IA já não se dirige a um destinatário genérico, dirige-se àquele utilizador em concreto, cujas vulnerabilidades conhece. É para situações de especial vulnerabilidade que o art. 6.º/a) do Decreto-Lei n.º 57/2008 dispensa o padrão do consumidor médio, exigindo, contudo, que a prática se dirija a um único grupo, claramente identificável, de consumidores particularmente vulneráveis, em razão da sua doença mental ou física, idade ou credulidade, e que o profissional pudesse razoavelmente ter previsto que a sua conduta era suscetível de provocar a distorção do comportamento económico desse grupo. A aplicabilidade prática deste conceito ao contexto em análise é, todavia, problemática. A IA opera em escala sobre todos os utilizadores, não se dirigindo tipicamente a um único grupo claramente identificável. E a vulnerabilidade gerada pela personalização algorítmica não decorre necessariamente das causas taxativamente previstas na norma. A subsunção ao caso é, por isso, significativamente mais difícil do que a letra do artigo poderia, à primeira vista, sugerir.

        A articulação com as Práticas Comerciais Desleais

        O que se descreve é, em rigor, um padrão obscuro, uma prática que recorre à arquitetura digital de escolha para subverter a autonomia e a tomada de decisão do consumidor. Com a agravante de ser personalizado, invisível e desprovido de qualquer marcação publicitária clara. A publicidade não marcada já é proibida pelo artigo 26.º do DSA (Digital Services Act). Só que este apenas vincula «plataformas em linha», na aceção do Regulamento, categoria de que os chatbots de IA, pela sua arquitetura de serviço conversacional, não beneficiam de forma líquida.

        Existem, naturalmente, mecanismos que procuram impedir este tipo de influência. Os mais relevantes decorrem da Diretiva 2005/29/CE relativa às práticas comerciais desleais, transposta em Portugal pelo DL 57/2008, que sob a égide da ficção do “consumidor médio” (art. 5.º/2 do DL 57/2008), cria um conjunto de barreiras à interação entre profissionais e consumidores.

        O que torna estas interfaces particularmente eficazes é a sua capacidade de simular empatia. Validam o utilizador. Dão a impressão de quem pondera antes de responder. É natural que até o consumidor mais atento fique desarmado perante este tipo de interação. A isto acresce um problema concreto, o de que a interface não informa o utilizador de que determinada recomendação de produto ou serviço é feita porque determinado resultado é patrocinado na pesquisa, ou de que essa recomendação resulta de determinado website estar otimizado para o efeito. Nesta situação, estaremos potencialmente perante uma omissão enganosa sobre os elementos da transação, nos termos do art. 9.º do DL 57/2008.

        Acresce que, atendendo à progressiva especialização de serviços de consultoria cuja premissa é precisamente a otimização algorítmica, podemos vir a confrontar-nos com situações em que o provedor do serviço digital de IA não controla, mas a sua ferramenta é, ainda assim, influenciada por terceiros com práticas potencialmente desleais.

        Por outro lado, todo o esforço que estas ferramentas de IA encetam no sentido de humanizar a interação, de se simularem antropomórficas e facilitarem a vinculação, poderia ser incluído no conceito de influência indevida do artigo 11.º do DL 57/2008, entendida, nos termos do art. 3.º/j), como a utilização de uma posição de poder para pressionar o consumidor de forma que limita significativamente a sua capacidade de tomar uma decisão esclarecida. A assimetria informativa entre a IA e o utilizador não tem paralelo em nenhuma relação comercial tradicional. E não é despiciendo, pois dependendo do grau de utilização, é plausível que uma ferramenta de IA disponha de tanta informação sobre um utilizador que lhe permita exercer uma verdadeira posição de poder sobre este. De tal ordem que seja capaz de influenciar a sua capacidade de contratar.

        Se olharmos para qualquer ferramenta de IA publicamente acessível, são comuns os avisos de que o utilizador não está a interagir com um ser humano, que as recomendações podem conter erros e que, essencialmente, estaremos a interagir com uma máquina. Mas no contexto que aqui analisamos, isto não é suficiente.

        Conclusão

        Quanto mais avançados se tornam estes modelos, mais desatualizada se mostra a definição de consumidor médio sobre a qual estão alicerçados os mecanismos de proteção. Quando a barreira entre quem vende e quem aconselha se esbate, e quando a publicidade passa do simples “banner” ou “pop-up” online para a voz que aconselha, o paradigma do “consumidor médio” deixa de servir o propósito para que foi concebido.

        Discute-se ainda, no quadro da Agenda do Consumidor 2025-2030, um Digital Fairness Act que procurará regular padrões obscuros e formas de manipulação digital. Idealmente, integrará uma definição jurídica de manipulação personalizada algorítmica que o quadro atual não oferece. O paradigma do “consumidor médio” foi construído para um mundo em que a informação era acessível e a persuasão comercial era identificável. Hoje, essas premissas encontram-se progressivamente fragilizadas.

        Quando quem recomenda um produto não existe: IA, publicidade e o desafio da confiança do consumidor

        Doutrina

        Por Leonor Gambôa Machado & Lucas Battistello Espindola

        Em agosto de 2026, um vídeo promocional de lentes de contacto coloridas, protagonizado por Fang Taozi[1], uma “atriz” gerada por inteligência artificial, foi removido da plataforma Weibo após uma onda de reações negativas por parte dos utilizadores chineses. No vídeo, Fang Taozi afirmava que as lentes eram “confortáveis de usar durante todo o dia” e que o produto utilizava uma técnica especial para as manter estáveis, incentivando os utilizadores a “piscar com confiança”.

        O argumento do público foi simples e, surpreendentemente, juridicamente fundamentado: uma figura virtual não pode usar lentes de contacto, tornando a sua “experiência pessoal de conforto” impossível e, por defeito, enganosa para os consumidores. Ou seja, quando uma personagem virtual relata uma experiência que não pode ter tido, não está apenas em causa a artificialidade de quem presta o testemunho, mas também a eventual natureza enganosa da própria mensagem, na medida em que esta possa induzir o consumidor em erro quanto às características ou vantagens do produto.

        Este caso não é um episódio isolado. Segundo o Global Times[2], o recurso a protagonistas geradas por IA para fins de promoção comercial tornou-se uma tendência crescente em vários setores na China, com “atores gerados por IA” a publicitar regularmente produtos de beleza, skincare, bebidas e outras categorias de consumo.

        E o mesmo começa a acontecer no mercado ocidental. Os chamados “virtual influencers” (figuras totalmente geradas por computador que habitam as redes sociais simulando comportamentos de criadores de conteúdo humanos) já acumulam audiências que rivalizam com as dos influenciadores mais populares do mundo. Lil Miquela, criada em 2016 pela empresa californiana Brud, conta com mais de 2 milhões de seguidores no Instagram. Noonoouri, avatar gerado digitalmente e gerido pela empresa alemã Opium Effect, reúne mais de 400 mil seguidores. Juntos, e com muitos outros, estes avatares participam numa economia paralela de patrocínios e colaborações comerciais de marcas conhecidíssimas, com valores que rivalizam, e por vezes superam, os dos seus homólogos humanos[3].

        No contexto em que temos um avatar a simular uma experiência física que não pode ter tido, a questão que se coloca é, afinal, tripla: é sequer permitido utilizar atores gerados por IA em publicidade? Em caso afirmativo, que pressupostos são necessários? E o que impõem, de forma autónoma e mais exigente, o direito do consumo e o direito da publicidade?

        É permitido usar “atores IA” em publicidade?

        Limitando-nos ao contexto europeu e, mais especificamente, a Portugal, a resposta curta é: não existe uma proibição genérica. A resposta honesta é: depende, e, em muitos casos, o cumprimento formal das regras existentes não será suficiente para garantir a licitude de uma campanha.

        Seria tentador reduzir a análise às obrigações de transparência e informação à luz do regime vigente. Sem prejuízo de o presente artigo não se debruçar de forma exaustiva sobre as obrigações de transparência do Regulamento (UE) 2024/1689, de 13 de junho de 2024, relativo à inteligência artificial[4] (o “AI Act”)[5], importa assinalar que estas representam uma primeira camada, necessária, mas insuficiente, para analisar a questão em toda a sua extensão.

        As obrigações de transparência do artigo 50.º do AI Act visam reduzir riscos de personificação, engano, desinformação e manipulação à escala, e mitigar potenciais impactos adversos nos processos democráticos e na confiança social causados por conteúdos ou interações gerados ou manipulados por IA. O artigo 50.º não proíbe a utilização de atores gerados por IA em publicidade, mas condiciona-a fortemente, ao impor obrigações de transparência (em especial a utilização de “deep fakes”) cujo incumprimento tem consequências jurídicas significativas.

        Em específico, é considerado um “deep fake” o conteúdo de imagem, áudio ou vídeo gerado ou manipulado por IA que se assemelha a pessoas, objetos, locais ou entidades existentes e que falsamente parece autêntico ou verdadeiro. A avaliação é objetiva e contextual, considerando a mensagem transmitida, o contexto de distribuição e as expectativas razoáveis do público-alvo, incluindo grupos vulneráveis com menor literacia digital, sem exigir necessariamente uma intenção de enganar. O ponto que importa sublinhar é que os critérios de qualificação não dependem de a figura ser uma simulação de uma pessoa real e concreta. Pode também abranger representações sintéticas suficientemente realistas para serem percecionadas pelo público como autênticas.

        Este entendimento é reforçado pelas Guidelines da Comissão Europeia[6], que explicam como um vídeo manipulado por IA com um influenciador “sintético” realista a testar um produto real patrocinado, focado unicamente na demonstração das funcionalidades do produto, representa um exemplo de deep fake para efeitos do artigo 50.º.

        Para estes casos, o regime do AI Act exige que, se um conteúdo se qualifica como deep fake, o “deployer” ou “responsável pela implantação” (que, neste contexto, poderá ser a marca, a agência criativa e, eventualmente, a plataforma de distribuição) tem a obrigação de divulgar que o conteúdo foi artificialmente gerado ou manipulado, através de um rótulo ou indicação clara, compreensível e percetível (visível ou audível) para quem o visualiza, sem que o público necessite de recorrer a ferramentas técnicas adicionais. Em termos de posicionamento e formato, a indicação deve ser clara e distinguível, prestada o mais tardar no momento da primeira exposição[7].

        No entanto, cumprir as obrigações de transparência do artigo 50.º não garante, por si só, que sejam cumpridos outros regimes jurídicos aplicáveis. Na verdade, as obrigações de transparência do AI Act operam “sem prejuízo” de outras disposições, podendo o direito do consumo e outros regimes impor divulgações adicionais ou mais exigentes. Em termos práticos, isto significa que a rotulagem exigida pelo AI Act é um dos crivos a ser observado, mas não o único a ser cumprido. Para que uma campanha publicitária com um ator gerado por IA seja verdadeiramente lícita, é preciso analisar pelo menos outra camada normativa no que toca ao direito da publicidade e ao direito do consumo.

        Que limites impõem o direito da publicidade e o direito do consumo?

        Voltemos ao caso da Fang Taozi, que expõe a tensão mais profunda entre atores gerados por IA e direito da publicidade: a figura do testemunho publicitário. Um avatar gerado por IA, por definição, não tem experiência. Não pode usar lentes de contacto. Não pode sentir conforto ou desconforto. Não pode conduzir um teste de produto. A afirmação de que as lentes são “confortáveis de usar durante todo o dia” é juridicamente problemática desde a sua conceção, já que não existe testemunho genuíno, não existe experiência comprovável e não existe ligação possível entre o protagonista da recomendação e o produto.

        Esta questão não é resolvida pela mera rotulagem de “conteúdo gerado por IA”. Uma etiqueta que diga “AI GENERATED” não valida um testemunho impossível, apenas informa que quem o presta não existe. E a transparência quanto à origem do conteúdo não substitui a veracidade do conteúdo em si.

        O problema, porém, não está apenas em saber quem profere a mensagem, mas também naquilo que essa mensagem pretende fazer crer ao consumidor. A publicidade sempre conviveu com uma certa dimensão de encenação: atores que representam consumidores, cenários construídos e narrativas pensadas para associar determinadas qualidades a um produto. A utilização de personagens geradas por IA não rompe, por si só, com essa lógica. A dificuldade surge quando a encenação deixa de representar uma experiência possível e passa a apresentar como vivida uma experiência que, por definição, nunca ocorreu, nem poderia ocorrer.

        É neste ponto que as regras tradicionais do direito da publicidade e das práticas comerciais desleais recuperam centralidade. O princípio da veracidade não exige que toda a mensagem publicitária corresponda a uma descrição literal da realidade, mas exige que as afirmações suscetíveis de influenciar a decisão do consumidor não assentem em qualidades, efeitos ou experiências que não possam ser comprovadas. A questão deixa, assim, de ser apenas saber se o consumidor percebe que Fang Taozi é uma personagem artificial. Passa a ser saber se a afirmação de que as lentes são confortáveis “durante todo o dia” pode ser apresentada como uma experiência pessoal quando não existe qualquer experiência subjacente.

        A distinção é particularmente importante porque uma mesma mensagem pode combinar elementos de natureza diferente. Uma coisa é afirmar que determinado produto possui uma característica objetiva – por exemplo, estabilidade, duração ou determinado nível de desempenho – cuja veracidade poderá, em princípio, ser demonstrada através de elementos técnicos. Outra, distinta, é apresentar essa característica através de um testemunho pessoal: “usei”, “senti”, “resultou comigo”. Neste segundo caso, não está apenas em causa a qualidade atribuída ao produto, mas também a existência da própria experiência que lhe confere credibilidade.

        Notas finais / Conclusão

        O caso da Fang Taozi é juridicamente revelador porque torna evidente a falácia de que basta colocar um rótulo ‘gerado por IA’ para que tudo o resto seja lícito. Não é assim.

        A utilização e a incorporação de conteúdos gerados ou modificados por IA pode afetar a forma como as características, qualidades ou efeitos de um produto ou serviço são apresentados ao consumidor e, nessa medida, influenciar o seu processo decisório. Quando essa utilização é suscetível de criar uma perceção errada sobre o produto, sobre quem o recomenda ou sobre a experiência que sustenta essa recomendação, podem entrar em jogo, para além das obrigações de transparência do AI Act, as regras tradicionais do direito da publicidade e das práticas comerciais desleais.

        A rotulagem resolve, por isso, apenas uma parte do problema. Pode esclarecer a origem artificial do conteúdo, mas não garante a veracidade das afirmações feitas, não transforma uma experiência simulada numa experiência real e não dispensa o anunciante de comprovar as qualidades que atribui ao produto.

        Neste contexto, o desafio não parece estar na criação de regras inteiramente novas para personagens sintéticas, mas na aplicação de princípios já conhecidos a uma forma de comunicação em que a própria experiência pode ser artificialmente construída. A IA pode alterar quem comunica, a forma como comunica e até a aparência de quem recomenda um produto. Não altera, porém, a exigência de que a mensagem publicitária seja verdadeira, comprovável e apreciada à luz do consumidor a quem se dirige.

        Há, por fim, um ponto mais profundo que este caso convida a considerar. O conceito de uma recomendação publicitária assenta, por definição, numa relação de confiança transferida: o consumidor acredita no produto porque acredita em quem o recomenda. Quando quem recomenda não existe, não desaparece apenas a experiência que sustenta a mensagem, altera-se o próprio mecanismo de confiança em que a recomendação assenta. O consumidor continua a receber uma mensagem com aparência de testemunho pessoal, mas a pessoa, a experiência e a convicção que normalmente lhe confeririam credibilidade são integralmente construídas. É precisamente neste desfasamento entre aparência de autenticidade e inexistência de experiência real que reside um dos principais desafios destes novos formatos publicitários.


        [1] Fang Taozi é uma atriz virtual que ascendeu à fama como protagonista de uma curta-metragem chinesa chamada “The Laid-off Girl”, que à data de publicação deste artigo, contava com mais de 200 milhões de visualizações.

        [2] Xi, C. (2026, August 9). China AI-generated actress’s contact lens ad pulled after netizen backlash over its credibility. Global Times, disponível em: https://www.globaltimes.cn/page/202608/1367808.shtml

        [3] Para mais informações sobre o tema, The Creator Economy. (2026, June 19). AI influencers vs. human creators: The real trade-offs brands are making in, disponível em 2026 https://thecreatoreconomy.com/post/ai-influencer-marketing-vs-human-creators-2026 e Sheena, J. (2023, September 12). Brands are still figuring out virtual influencers. Marketing Brew, disponível em https://www.marketingbrew.com/stories/2023/09/12/brands-are-still-figuring-out-virtual-influencers .

        [4] Regulamento (UE) 2024/1689 do Parlamento Europeu e do Conselho, de 13 de junho de 2024, que estabelece regras harmonizadas em matéria de inteligência artificial (Regulamento Inteligência Artificial). Jornal Oficial da União Europeia. Disponível em https://eur-lex.europa.eu/legal-content/PT/TXT/?uri=CELEX:32024R1689 .

        [5] Textos NOVA Consumer Blog, de Martim Farinha: https://novaconsumerlab.novalaw.unl.pt/transparencia-de-conteudos-gerados-por-ai-e-chatbots-parte-1-informacao-material-para-os-consumidores/ e https://novaconsumerlab.novalaw.unl.pt/a-transparencia-de-conteudos-gerados-por-ai-e-chatbots-parte-2-artigo-50-o-do-regulamento-de-inteligencia-artificial-ai-act/

        [6] Guidelines on the implementation of the transparency obligations for certain AI systems under Article 50 of Regulation (EU) 2024/1689 (the “AI Act”) (C(2026) 5054 final). Comissão Europeia. Disponível em https://digital-strategy.ec.europa.eu/pt/library/guidelines-transparency-obligations-providers-and-deployers-ai-systems .

        [7] Importa notar que existe um regime de divulgação atenuado para deep fakes que integrem obras evidentemente artísticas, criativas, satíricas ou ficcionais. Mas, numa campanha publicitária, este regime raramente se aplica. Se o conteúdo for reconhecidamente comercial, tende a ficar excluído, e se houver uma combinação de carácter informativo e criativo, o carácter informativo prevalece, impondo a rotulagem padrão. Nesse sentido, as Guidelines da Comissão Europeia excluem expressamente do regime atenuado, entre outros, os vídeos ao estilo de “teleshopping” com simulação de humanos a publicitar um produto, imagens de celebridades que impliquem o seu envolvimento em atividades que nunca aconteceram, e vídeos com influenciadores “sintéticos” realistas a testar produtos patrocinados.

        E se o seu novo artista favorito no Spotify for, na verdade, IA?

        Doutrina

        Imagine descobrir que o novo artista que apareceu nas recomendações da sua plataforma de streaming, cujas músicas começou a ouvir regularmente, pode não ser uma pessoa humana. É precisamente essa a controvérsia em torno de Sienna Rose, uma misteriosa cantora que está a reunir milhões de ouvintes mensais no Spotify. A ausência de atuações ao vivo, entrevistas ou de uma identidade pública verificável, combinada com um elevado número de lançamentos, levou muitos a questionar se a artista seria, afinal, gerada por inteligência artificial (IA). Embora não exista confirmação definitiva, e a cantora afirme ser humana em suas redes sociais, sistemas de deteção já classificaram parte das suas mídias como potencialmente geradas por IA.

        O problema, contudo, não é apenas a utilização de IA para produzir música. A questão torna-se mais delicada quando a IA é utilizada para construir a identidade pública do artista sem claramente informar o consumidor sobre tal. Perante esta realidade, surge uma pergunta inevitável: tem o consumidor europeu o direito de saber através da plataforma de streaming se o artista que está a ouvir não é humano?

        O que diz o AI Act?

        As obrigações de transparência do AI Act estão previstas no seu artigo 50.º, já aqui explorado num texto recente, que, especificamente no n.º 2, destaca que sistemas de IA que gerem áudio, imagem, vídeo ou texto sintético devem assegurar que esses conteúdos sejam detetáveis como artificialmente gerados ou manipulados. A obrigação, entretanto, dirige-se, a priori, aos sistemas que produzem o conteúdo (por exemplo, plataformas de geração musical) que devem assegurar a marcação, bem como disponibilizar ferramentas para detectar tais assinaturas. Para sistemas que já foram lançados no mercado europeu, esta obrigação será aplicável a partir de 2 de dezembro de 2026.

        O artigo 50.º, n.º 4, do AI Act prevê ainda obrigações específicas de transparência relativamente a deepfakes, dirigidas a cadeia de responsáveis pela disponibilização desse tipo de conteúdo. Segundo as orientações da Comissão, podem enquadrar-se nesta categoria conteúdos que apresentem um elevado grau de semelhança com a realidade e que simulem “alguém ou algo que existe, que pode plausivelmente existir ou que poderia plausivelmente ter existido”, quando sejam suscetíveis de enganar ou induzir o público em erro quanto à sua autenticidade. Neste sentido, a noção de deepfake não se limita necessariamente à imitação de uma pessoa concreta e identificável. Uma persona artística inteiramente gerada por IA, mas apresentada com elevado grau de verossimilhança à realidade, pode igualmente suscitar a aplicação dessas obrigações de transparência. Nesses casos, a identificação clara da natureza artificial do conteúdo por parte das plataformas de streaming torna-se particularmente relevante para evitar que o público seja induzido em erro quanto à existência do artista apresentado.

        E o que diz o direito do consumidor na União Europeia?

        A Diretiva (UE) 2019/770, relativa ao fornecimento de conteúdos e serviços digitais, estabelece, no seu artigo 8.º, que esses serviços devem apresentar as qualidades e características que o consumidor possa razoavelmente esperar. A esta exigência soma-se o artigo 6.º da Diretiva 2011/83/UE, que concretiza deveres de informação pré-contratual e exige que o profissional informe o consumidor, de forma clara e compreensível, sobre as principais características dos bens ou serviços oferecidos. Embora nenhum destes instrumentos imponha expressamente a identificação da natureza humana ou artificial de um artista, é plausível sustentar que, à medida que personas geradas por IA se tornam mais comuns nas plataformas de streaming, essa informação integre as características que o consumidor razoavelmente espera conhecer ao utilizar o serviço em questão.

        Há ainda, e talvez mais relevante, a Diretiva 2005/29/CE relativa às práticas comerciais desleais (UCPD). Os artigos 6.º e 7.º consideram enganosa uma prática que omita informação relevante, contenha informação falsa ou que, pela sua apresentação geral, seja suscetível de induzir o consumidor médio em erro. Assim, a questão não depende necessariamente de existir uma afirmação expressa de que determinado artista é humano. A combinação de nome, fotografia fotorrealista, biografia, vídeos e uma voz atribuída àquela identidade pode, na sua apresentação global, criar precisamente essa impressão.

        A natureza humana ou artificial do artista pode, portanto, ser entendida como uma característica intrínseca do conteúdo e, por extensão, do serviço de streaming através do qual esse conteúdo é disponibilizado. A identidade de quem cria ou interpreta a obra integra a forma como o produto cultural é oferecido ao público e a informação sobre a natureza humana ou artificial do artista passa a ser essencial para uma decisão informada por parte do consumidor. Por isso, apresentar uma persona artificial como se correspondesse a uma pessoa real, sem revelar essa circunstância de forma clara, pode suscitar problemas à luz do atual regime europeu.

        A resposta da plataforma Spotify

        A plataforma envolvida nas polémicas começou a responder a este problema. Em 11 de agosto de 2026, anunciou a introdução de badges específicos para perfis que representem identidades artificialmente geradas, dividindo-os entre a autodeclaração dos artistas e sistemas de detecção da própria plataforma. Afirmam ainda que o sistema de recomendação algorítmica irá passar a priorizar artistas que não possuem estes badges. O utilizador, então, continuaria livre para procurar artistas gerados por IA e ouvir suas músicas, mas saberia com precisão se se trata de artista humano ou não ao averiguar o respectivo perfil.

        Esta resposta adotada pela empresa parece acompanhar a nova preocupação dos seus utilizadores e as normas europeias acerca da transparência e informação ao consumidor. A eficácia e legalidade dessa solução, contudo, dependerão ainda de como esta solução irá se concretizar e como será apresentada ao público. Um badge pouco visível numa página secundária é diferente de uma indicação clara antes que determinada música seja ouvida.

        Por fim, não poderia deixar de pontuar que a importância dessa transparência se torna ainda mais evidente quando se considera a natureza particular da relação entre consumidores, música e identidade artística. A música nunca foi consumida apenas como uma sequência de sons. Ouvimos histórias, reconhecemos vozes e criamos ligações com as pessoas que imaginamos existir por detrás delas. Alguns consumidores podem não se importar se um artista é humano ou artificial, mas essa indiferença só pode ser verdadeiramente uma escolha quando todos possuem informação suficiente e clara para tomar esta decisão.

        A Transparência de Conteúdos Gerados por AI e Chatbots (Parte 2): Artigo 50.º do Regulamento de Inteligência Artificial (AI Act)

        Doutrina

        O Regulamento (EU) 2024/1689 (AI Act) é o principal diploma europeu que regula a disponibilização de sistemas de AI no mercado e a sua utilização. O regulamento segue uma abordagem baseada no risco, classificando os sistemas (e modelos de finalidade geral) de AI em diferentes categorias de risco, sendo que uma destas abrange precisamente os sistemas de AI que apresentem riscos de transparência, sujeitando-os às obrigações previstas no artigo 50.º do AI Act.

        Conforme referem os considerandos 132 a 136, o objetivo é precisamente reduzir os riscos de personificação, engano, desinformação, manipulação em escala e fraude, bem como mitigar os potenciais impactos adversos nos processos democráticos e na confiança social.

        O artigo 50.º é especialmente relevante pois avizinha-se a sua entrada em aplicação, a 2 de agosto. Com a exceção do art. 50.º-2, cuja aplicação foi adiada para o dezembro deste ano, com a aprovação (pelo Conselho e pelo Parlamento Europeu) e publicação (em breve) do AI Omnibus.

        Para preparar a sua aplicação, a Comissão Europeia publicou Orientações sobre a implementação destas obrigações, além de ter promovido e adotado um Código de Conduta voluntário (este apenas sobre o 50.º-2 e 4).

        O artigo 50.º do AI Act tem 4 obrigações distintas, sendo que as distribui por dois tipos de atores: os prestadores de sistemas (providers¸ isto é, quem desenvolve e coloca os sistemas de AI no mercado) e os responsáveis pela sua implantação (deployers, aqueles que utilizam os sistemas de AI).

        As obrigações são as seguintes:

        1. Artigo 50.º, n.º 1: Transparência para sistemas de AI interativos

        A primeira obrigação dirige-se aos prestadores de sistemas de AI destinados a interagir diretamente com pessoas singulares. Estes devem garantir que as pessoas singulares em causa são informadas de que estão a interagir com um sistema de AI, de forma clara e distinguível, o mais tardar no momento da primeira interação, considerando também as características das pessoas pertencentes a grupos vulneráveis.

        Chatbots de serviço ao cliente, assistentes de voz, agentes de AI, robôs humanoides, companheiros de AI e avatares de AI em ambientes de realidade virtual, devem assim cumprir com esta obrigação, recorrendo às técnicas que mais se adequarem ao meio em causa, seja com notificações escritas, meios visuais e ou auditivos, e identificadores de AI.

        Como exemplos de conformidade com esta obrigação, temos as saudações iniciais de vários chatbots que lembram os utilizadores da sua natureza e (algumas) limitações. Em atendedores de chamadas (por exemplo, no apoio ao cliente), o sistema deverá identificar-se não só início da chamada, mas periodicamente relembrar a sua natureza, especialmente com a maior duração da chamada.

        No caso específico dos agentes de AI, quando sejam capazes de interagir com pessoas singulares na execução de tarefas (por exemplo, fazer reservas, gerir correspondência, negociar contratos, executar compras), estes devem revelar a sua natureza artificial e a pessoa em nome de quem atuam, incluindo em arquiteturas multi-agente (quando interagem com outros agentes, que podem atuar em nome de outras pessoas e entidades). Quando o prestador não consegue determinar previamente se haverá interação direta com pessoas singulares, o agente deve ser concebido para se identificar como tal sempre que seja razoavelmente provável que esse tipo de interação ocorra, especialmente em momentos-chave (pedidos de autorização, fornecimento de relatórios de ações executadas, validação de decisões) e a cada nova interação.

        Existem duas exceções expressas:

        i. Caso seja óbvio do ponto de vista de uma pessoa singular razoavelmente bem informada, atenta e advertida (aqui o standard deve ser interpretado em linha com a figura do consumidor médio do Direito do Consumo), tendo em conta as circunstâncias e o contexto de utilização (como exemplo, chatbots em ferramentas de programação (IDEs como o Visual Studio Code) e NPCs em videojogos);

        ii. Autorizado por lei para detetar, prevenir, investigar ou perseguir infrações penais, salvo se o sistema estiver disponível ao público para denunciar infrações (esta exceção aplica-se a todas as obrigações).

        2. Artigo 50.º, n.º 2: Marcação e deteção de conteúdos sintéticos

        Os prestadores de sistemas de AI que geram ou manipulam conteúdo sintético em áudio, imagem, vídeo ou texto, incluindo sistemas de AI de finalidade geral são obrigados a assegurar que os outputs são marcados num formato legível por máquina e detetáveis como artificialmente gerados ou manipulados, devendo fornecer os meios correspondentes de deteção.

        Os prestadores vão ter de assegurar que as suas soluções técnicas são eficazes, interoperáveis, robustas e fiáveis, na medida em que tal seja tecnicamente viável, atendendo as especificidades e limitações dos vários tipos de conteúdo (excertos curtos de texto são praticamente impossíveis de detetar de forma viável), os custos de implementação e o estado da arte destas tecnologias e técnicas.

        Atualmente muitos sistemas no mercado limitam-se a colocar watermarks simples (tipicamente apenas o nome da ferramenta) colocadas no canto de imagens, que podem ser facilmente cortadas/editadas para não serem visíveis ou detetáveis com ferramentas especializadas.

        Esta é a obrigação mais difícil de operacionalizar, cujo cumprimento foi diferido para dezembro pelo AI Omnibus, existindo um grande debate sobre quais as melhores técnicas a considerar (como inserção de metadados no conteúdo gerado e a aplicação de watermarks avançadas), como foi observável no procedimento público de preparação do Código de Conduta e consta da sua versão final.

        O estado-da-arte desta tecnologia está em constante evolução (como exemplo, ver o caso do SynthID da Google), entre sistemas de marcação e deteção de AI e formas de contornar a deteção/expurgar a assinatura. No caso de textos, a questão da fiabilidade destes sistemas é ainda mais problemática, não só devido a falsos-negativos, mas também falsos-positivos (engraçado quando acusa a Declaração de Independência de ter sido gerada com AI, altamente problemático no contexto do ensino, especialmente em universidades, onde as falsas acusações são endémicas e altamente danosas, pondo em causa a conduta académica de alunos, investigadores, professores).

        Esta obrigação não se aplica quando os sistemas desempenhem uma função de mera assistência para edição e quando não alterem substancialmente os dados introduzidos.

        3. Artigo 50.º, n.º 3: Sistemas de reconhecimento de emoções e categorização biométrica

        Para este tipo de sistemas de alto-risco (conforme o art. 6.º e o anexo III.1), aplica-se uma obrigação similar aos chatbots, porém direcionada aos responsáveis pela implantação. Estes devem informar as pessoas singulares expostas a estes sistemas e tratar os seus dados pessoais em conformidade com o direito da UE em matéria de proteção de dados, incluindo o RGPD.

        A forma como as pessoas devem ser informadas vai depender muito dos destinatários, do contexto e do local de implantação.

        Por exemplo, um pop-up a indicar a captação do rosto para identificar as emoções será adequado no caso de videojogos de terror e outras experiências interativas. Caso o sistema esteja instalado num espaço, é possível cumprir este dever através de sinalética adequada na entrada do espaço, seguindo uma lógica similar (mas mais reforçada por ser substancialmente mais intrusiva) à videovigilância.

        4. Artigo 50.º, n.º 4: Rotulagem de deep fakes e de textos publicados sobre assuntos de interesse público

        Esta obrigação aplica-se aos responsáveis pela implantação e divide-se em duas vertentes.

        Na primeira vertente, os responsáveis pela implantação são obrigados a “rotular” os deep fakes (em português, “falsificações profundas”) que produzirem, antes de os divulgarem.

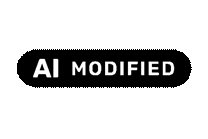
        Isto significa que os conteúdos de imagem, áudio ou vídeo (não inclui texto) gerados ou manipulados por AI que apresentem semelhanças com/representem pessoas, objetos, entidades, locais, ou acontecimentos reais, de tal forma que possam induzir pessoas em erro quanto à sua autenticidade ou veracidade, devem ser devidamente rotulados, podendo recorrer aos ícones fornecidos pela Comissão Europeia, preparados no âmbito do Código de Prática.

        Os ícones são os seguintes (adaptáveis para diferentes fundos/cores/contexto):

        Caso os conteúdos façam parte de uma obra compósita, de natureza artística, criativa, satírica, ficcional ou análoga, esta obrigação de transparência é adaptada, não sendo necessário que os ícones apareçam no momento exato do conteúdo gerado/modificado por AI. Assim, no caso de filmes, videojogos, etc., a obrigação de transparência pode ser feita no início e no fim, não tendo de prejudicar “a exibição ou a fruição da obra”.

        Dado que a definição de deep fake do AI Act é particularmente exigente (é necessário que seja uma representação falsa de elementos reais, que aparenta ser autêntica para o destinatário médio[1]), isto significa que nem todos os conteúdos vão ter de passar a ter estes ícones, mesmo quando não seja óbvio que foram gerados por AI.

        Embora próxima do art. 35.º-1-k) do DSA, estas obrigações não são idênticas. A medida do DSA tem um escopo material maior (não requer a utilização de AI) mas um escopo subjetivo substancialmente muito mais reduzido (só se aplica a VLOP e VLOSE, enquanto o art. 50.º-4 do AI Act se aplica a todos os deployers).

        A segunda vertente é referente a um tipo de comunicações em texto, de aplicação mais restrita. Entidades (públicas e privadas) que publiquem comunicados ou outros textos sobre temas e questões de interesse público, com o objetivo de informar o público geral, devem assinalar caso o texto tenha sido artificialmente gerado ou manipulado. No entanto, caso os conteúdos tenham sido revistos num processo de análise humana, e que alguém (seja uma pessoa coletiva ou singular) assuma a responsabilidade editorial, deixa de ser necessário este “disclosure”.

        Art. 50.º n.º 5 – Requisitos comuns a todas as obrigações de transparência

        Existem dois requisitos comuns a todos estes deveres:

        i. a informação deve ser transmitida de forma clara e percetível, devendo ser transmitida “o mais tardar” no momento da primeira exposição (ao chatbot/conteúdos gerados/sistemas de reconhecimento de emoções ou categorização biométrica), com avisos regulares em casos de exposição prolongada. Os avisos/ícones/rótulos têm de ser fáceis de identificar, não se podem confundir no ambiente nem com outros avisos, nem estar escondidos ou disfarçados (num menu pouco visível, por trás de várias opções);

        ii. e, em conformidade com requisitos aplicáveis de acessibilidade, isto é, de percetibilidade, operabilidade, compreensibilidade e robustez, previstos na Diretiva (UE) 2016/2102 relativa à acessibilidade dos sítios web e das aplicações móveis de organismos do setor público e na Diretiva (UE) 2019/882 relativa aos requisitos de acessibilidade dos produtos e serviços.

        Conclusão

        O vídeo de Haaland referido no início do primeiro texto? Sim, era AI. Este é o vídeo verdadeiro, de um comediante chinês. Depois de 2 de agosto de 2026, se o vídeo com o “AI-Haaland” for novamente publicado pelo seu autor, o vídeo terá de incluir a rotulagem adequada, podendo recorrer aos ícones fornecidos pela Comissão Europeia.

        Como analisado, as obrigações do art. 50.º do AI Act não são uma bala de prata que resolve todos os problemas e riscos de transparência dos conteúdos gerados e na interação com sistemas de AI.

        Quanto aos chatbots (seja no atendimento telefónico/resposta a emails/chatbots integrados na interface), o AI Act assegura que haja um nível mínimo de transparência quanto à natureza do canal de comunicação, mas por si só não resolve a comum frustração de não conseguir/ser difícil chegar a um interlocutor humano.

        Recentemente foi apresentada uma proposta visando a consagração do “direito ao interlocutor humano”, no Projeto de Lei 639/XVII/1 (PS), que propõe alterar a Lei de Defesa do Consumidor para que os consumidores possam diretamente requerer este tipo de interlocutor. Assim, o atendimento automatizado só pode ser um complemento, não podendo ser utilizado para “excluir, restringir, dificultar ou atrasar injustificadamente o acesso do consumidor a interlocutor humano”. Esta iniciativa ainda não foi à 1ª votação geral no plenário, pelo que ainda não é conhecido se terá sucesso.

        Quanto à rotulagem/etiquetagem “Made by AI”, o conceito de deep fake não se aplica a todos os conteúdos gerados por AI, apenas os que representem falsamente elementos reais de tal forma que possam parecer autênticos. Assim, considerando estritamente o AI Act, isto não implica a aplicação transversal dos ícones para que os consumidores possam ser devidamente informados quanto à “verdadeira origem” de conteúdos e serviços digitais.

        Finalmente, a fiscalização destas obrigações, em especial a “rotulagem”/marcação de deep fakes, será um grande desafio prático de proporções homéricas que irá requerer muita cooperação entre autoridades de diferentes sectores e jurisdições


        [1] Atendendo a potenciais audiências mais suscetíveis, como crianças e pessoas mais velhas com índices mais baixos de literacia de AI.